Çfarë është verifikimi me dy hapa dhe si të mbron?
4 min lexim Publikuar më Përditësuar më
Çfarë është dhe si të mbron?
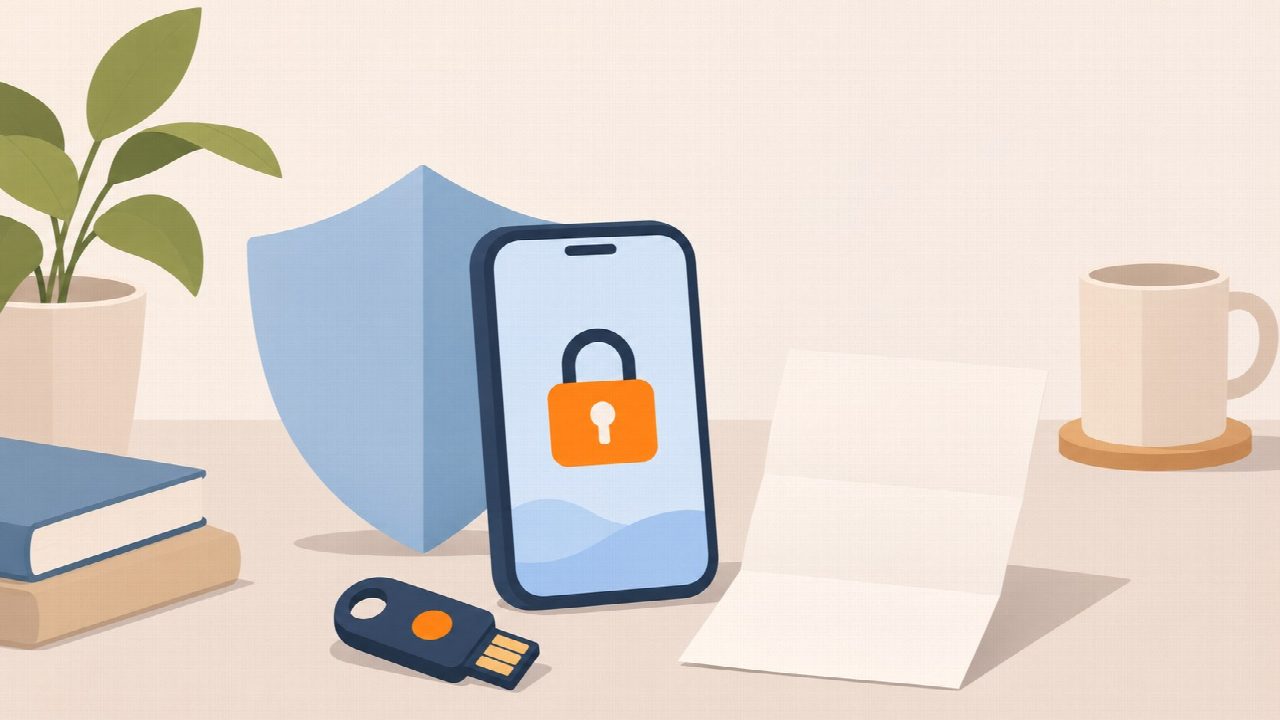
Verifikimi me dy hapa shton një kontroll tjetër kur hyn në llogarinë tënde. Për shembull, pas fjalëkalimit shkruan një kod nga një aplikacion ose përdor një çelës sigurie. Nëse dikush vjedh fjalëkalimin, ky kontroll shtesë mund ta pengojë të hyjë.
Megjithatë, asnjë metodë nuk garanton mbrojtje të plotë. Disa kode mund t’i marrë një mashtrues përmes një faqeje të rreme. Prandaj rëndësi ka edhe lloji i verifikimit, jo vetëm fakti që llogaria kërkon një hap shtesë.
Termat verifikim me dy hapa dhe verifikim me dy faktorë shpesh përdoren bashkë. Por dy hapa nuk nënkuptojnë gjithmonë dy faktorë të ndryshëm: dallimi lidhet me provat që kërkon shërbimi.
Çfarë janë faktorët e ndryshëm?
NIST, instituti amerikan i standardeve dhe teknologjisë, i ndan faktorët e verifikimit në këto grupe:
- Diçka që di: për shembull, fjalëkalimi ose një kod që mban mend.
- Diçka që ke: për shembull, një çelës sigurie ose pajisja me aplikacionin që gjeneron kode.
- Diçka që je: për shembull, gjurma e gishtit ose tiparet e fytyrës që kontrollon pajisja.
Fjalëkalimi dhe një pyetje sigurie mbështeten të dyja te diçka që di. Edhe nëse shërbimi i kërkon njëra pas tjetrës, ato nuk krijojnë dy faktorë të ndryshëm.
Ndërsa fjalëkalimi dhe kodi nga një aplikacion kombinojnë dijen me zotërimin e pajisjes. Kjo shton një pengesë për dikë që ka marrë vetëm fjalëkalimin tënd.
Aplikacionet e verifikimit dhe kufizimet e SMS-ve
Një aplikacion verifikimi gjeneron kode njëpërdorimëshe për llogaritë me të cilat e ke lidhur. Kur shërbimi kërkon kodin, ti e merr nga aplikacioni. Kështu, kodi nuk vjen përmes një mesazhi në numrin tënd të telefonit.
Kjo shmang disa rreziqe të dërgimit të kodeve me SMS. Megjithatë, kodet e aplikacionit nuk i rezistojnë vetvetiu phishing-ut. Phishing quhet mashtrimi që të shtyn t’i japësh të dhënat një personi ose faqeje që shtiret si shërbim i besueshëm. Një faqe e rreme mund të kërkojë edhe kodin dhe ta përdorë menjëherë për hyrje.
SMS-ja ka kufizime të tjera. Një sulmues mund të marrë mesazhet nëse arrin ta kalojë numrin tënd në një kartë tjetër SIM. Edhe rrjetet telefonike kanë rreziqe përgjimi. Për këto arsye, NIST e trajton verifikimin përmes rrjetit telefonik si metodë me kufizime sigurie.
Lexoje me kujdes çdo kërkesë miratimi që shfaqet në aplikacion. Mos mirato një hyrje që nuk e ke nisur ti dhe mos ia dërgo kodin dikujt që ta kërkon me mesazh.
Si ndryshojnë çelësat e sigurisë?
Një çelës fizik sigurie është një pajisje që shërbimi mund ta përdorë për të kontrolluar hyrjen. Çelësat që mbështesin standardet FIDO dhe WebAuthn ofrojnë verifikim rezistent ndaj phishing-ut.
Në vend që ti të kopjosh një kod, çelësi kryen një kontroll kriptografik të lidhur me faqen përkatëse. Një faqe mashtruese me adresë tjetër nuk mund ta përdorë këtë kontroll si një kod të kopjuar për faqen e vërtetë.
Kjo mbrojtje nuk heq çdo rrezik. Rëndësi kanë edhe siguria e pajisjes dhe mënyrat alternative të hyrjes ose rikuperimit që lejon shërbimi. Kontrollo cilat metoda mbështet llogaria përpara se të zgjedhësh një çelës.
Për çfarë shërbejnë kodet e rikuperimit?
Kodet e rikuperimit ndihmojnë të rifitosh hyrjen kur humbet telefonin, çelësin ose mundësinë për të përdorur metodën e zakonshme. Shërbimi mund të japë kode rezervë njëpërdorimëshe; secili vlen vetëm për një përdorim të suksesshëm.
Ruaji me të njëjtin kujdes si fjalëkalimin, në një vend të sigurt ku mund të hysh edhe pa telefonin. Mos i ndaj me të tjerët: edhe këto kode mund t’i vjedhin ose t’i marrin përmes mashtrimit. Lexo udhëzimet e shërbimit për zëvendësimin e kodeve të përdorura.
Për ndihmë profesionale me një llogari të bllokuar ose të komprometuar, kontakto mbështetjen zyrtare të shërbimit ose një specialist të sigurisë kibernetike.
Burimet
-
Authentication applicationLogin.gov
-
Backup codesLogin.gov